Un estudio elaborado por Kaspersky revela que el impacto económico se consolidó como la principal consecuencia de los incidentes de ciberseguridad en el sector minorista de América Latina. Según la investigación, el 36% de las organizaciones encuestadas señaló pérdidas financieras durante el incidente más grave experimentado en los últimos 12 meses, mientras que un 33% reportó interrupciones en procesos operativos esenciales como finanzas, recursos humanos o asuntos legales.
El dato cobra especial relevancia en un entorno comercial que depende del comercio electrónico, los programas de fidelización y los pagos digitales. Aparte de aumentar la interacción con los consumidores, esta transformación digital ha ampliado la cantidad de sistemas, datos y procesos que requieren protección. En la región, un 30% de las firmas sufrió el robo de propiedad intelectual o información de investigación y desarrollo, mientras que otro 30% registró daños reputacionales reflejados en medios de comunicación o redes sociales.
¿Qué factores internos incrementan la exposición a ciberataques?
El estudio demuestra que las vulnerabilidades con frecuencia nacen dentro de la gestión tecnológica de la organización. Para el 40% de las cadenas minoristas en América Latina, la falta de control centralizado sobre la infraestructura tecnológica representa el principal factor de riesgo. Le siguen el uso de software o hardware desactualizado con un 31% y la toma de decisiones comerciales sin evaluar sus implicaciones de seguridad con un 29%.
A estas fallas estructurales se suman hábitos cotidianos del personal que facilitan el acceso a los atacantes:
- Conexiones remotas inseguras: Identificadas por el 49% de las empresas como una práctica de alto riesgo al ingresar a sistemas corporativos.
- Manejo irresponsable de contraseñas: Destacado por el 43% de las firmas, incluyendo el uso de claves débiles, reutilizadas o guardadas en lugares sin protección.
- Uso de dispositivos personales: Señalado por el 40% de las organizaciones cuando los empleados realizan tareas laborales o almacenan datos internos en sus propios equipos.
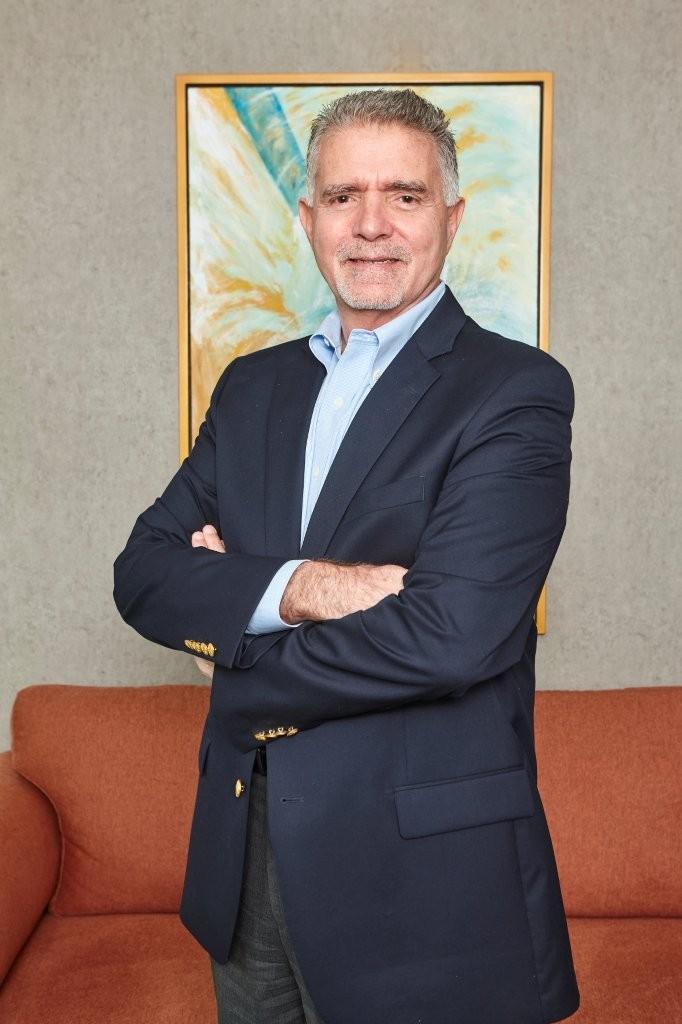
«Lo que muestran estas cifras es que el impacto de un ciberataque ya no se queda en el área de TI: termina afectando directamente la caja, la operación y hasta la reputación de una empresa. En retail esto es especialmente sensible porque el negocio depende de estar disponible todo el tiempo y de mantener la confianza del consumidor. Además, muchos incidentes no empiezan con técnicas extraordinariamente sofisticadas, sino aprovechando accesos mal protegidos, sistemas desactualizados o errores cotidianos. Por eso, más que reaccionar cuando el ataque ya ocurrió, el reto está en identificar esas brechas antes de que se conviertan en una pérdida para el negocio”, señala Eduardo Chavarro, Director para Américas del Equipo Global de Respuesta a Incidentes en Kaspersky.
¿Cómo responden las empresas y qué retos plantea la inteligencia artificial?
Frente a este escenario de vulnerabilidad, el 94% de las compañías de retail en América Latina incrementó su presupuesto de seguridad tecnológica en el último año, mientras que solo un 6% mantuvo su inversión sin cambios. Esta tendencia muestra un mayor peso de la protección digital dentro de las prioridades corporativas.
Por otro lado, la adopción de la inteligencia artificial introduce nuevos desafíos. Un 17% de las empresas del sector utiliza herramientas internas basadas en grandes modelos de lenguaje (LLM), mientras un 83% evalúa o desarrolla su implementación. Sin embargo, existe una baja percepción del peligro: el 46% afirma no identificar riesgos de seguridad en la inteligencia artificial, un 37% cree que los riesgos se mitigan con un comportamiento responsable de los empleados, y solo un 17% la considera una amenaza significativa que requiere controles avanzados.
“Los riesgos asociados con la integración de la Inteligencia Artificial en los procesos empresariales, desde la manufactura hasta el análisis de las opiniones de los clientes, no solo requieren expertos en tecnología, sino también un compromiso corporativo con su gobierno y supervisión. Las organizaciones deben asegurar la rendición de cuentas y contar con mecanismos que permitan entender cómo y por qué actúan estos sistemas ante eventos imprevistos, ya sea por usos no autorizados de la IA o por comportamientos emergentes que puedan comprometer la ciberseguridad de la empresa o de terceros”, agregó Chavarro.
¿Qué pautas recomiendan los expertos para proteger la operación?
Para mitigar los riesgos operativos y resguardar la información comercial, los analistas recomiendan aplicar las siguientes medidas de prevención:
- Identificar los activos y procesos críticos: Proteger datos de clientes, propiedad intelectual y aplicaciones de la cadena de suministro según su nivel de importancia.
- Mantener sistemas actualizados: Aplicar parches y actualizaciones de software oportunamente para cerrar vulnerabilidades conocidas.
- Fortalecer la cultura de ciberseguridad: Capacitar al personal de forma continua para reconocer amenazas y corregir hábitos inseguros con contraseñas o conexiones remotas.
- Reforzar la protección de dispositivos corporativos: Implementar soluciones avanzadas para proteger endpoints y responder ante amenazas directas a los sistemas.
- Utilizar inteligencia de amenazas: Consultar datos actualizados sobre tácticas y actores de ciberataques para tomar decisiones informadas.